


VGrid aplica ISO 42001 à governança de IA nas empresas
Rafael Lotfi Marrocos Leite, fundador e CEO da VGrid, explica como a ISO/IEC 42001 conecta o uso de inteligência artificial a responsabilidades, controles e evidências. A consultoria atua na implementação do sistema de gestão de IA, avaliação de r...
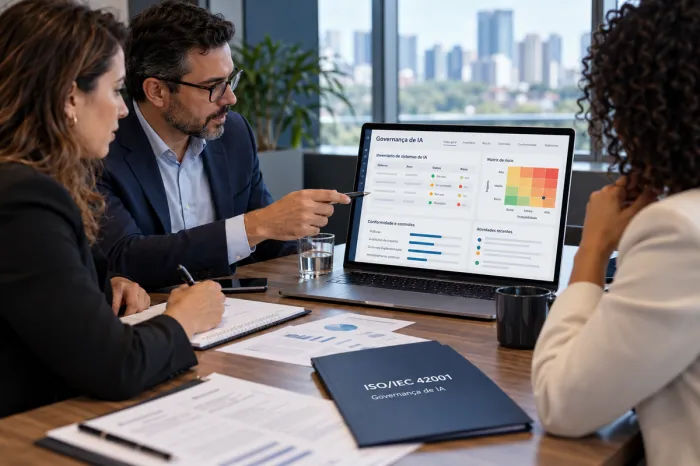
A proporção de empresas brasileiras com dez ou mais pessoas empregadas que utilizam inteligência artificial passou de 13%, em 2024, para 17%, em 2025, segundo a pesquisa TIC Empresas 2025, divulgada em junho de 2026 pelo Cetic.br/NIC.br. A expansão amplia a importância de definir como a tecnologia pode ser usada nas operações. Nesse contexto, a VGrid, consultoria especializada em governança de inteligência artificial, AI Security e AI Compliance, atua na implementação da ISO/IEC 42001, norma internacional que estabelece requisitos para um Sistema de Gestão de Inteligência Artificial (SGIA).
À frente da consultoria está Rafael Lotfi Marrocos Leite, fundador e CEO da VGrid, executivo e consultor em governança de IA, segurança da informação e privacidade. Possui as credenciais ISO/IEC 42001 Lead Auditor e Lead Implementer, obtidas pela TI Exames, e a certificação Artificial Intelligence Compliance Professional, da EXIN. Sua trajetória inclui funções de CISO e DPO, além de atuação em empresas como Stone, CloudWalk e Luby. Para ele, a adoção da norma deve produzir critérios que as áreas consigam aplicar. "Governança de IA precisa funcionar na decisão, no contrato e na rotina das equipes", afirma.
Publicada em 2023, a ISO/IEC 42001 se aplica a organizações que desenvolvem, fornecem ou utilizam IA, inclusive soluções contratadas de terceiros. Na TIC Empresas 2025, 80% das empresas usuárias de IA adquiriram softwares ou sistemas prontos. A atuação da VGrid abrange diagnóstico de maturidade, identificação de usos não governados de IA, definição do escopo do SGIA, inventário, políticas, responsabilidades e controles. "Antes de escrever uma política, precisamos saber quais ferramentas estão em uso, quais dados recebem e quais decisões influenciam. Esse diagnóstico mostra onde a empresa precisa agir primeiro", explica Rafael Lotfi.
A avaliação de riscos e a avaliação de impactos orientam as prioridades do sistema de gestão. A primeira considera riscos relacionados aos objetivos da organização; a segunda examina possíveis efeitos dos sistemas sobre indivíduos, grupos e a sociedade. Mestrando em Direito, Justiça e Desenvolvimento no IDP, Rafael pesquisa devido processo algorítmico e viés discriminatório em sistemas de IA. Ele relaciona esse debate a decisões concretas, como seleção de candidatos, análise de crédito e atendimento ao público: a organização precisa avaliar os efeitos do uso, estabelecer critérios de supervisão humana e registrar como resultados inadequados serão tratados.
Na implementação da ISO 42001, a VGrid conecta o trabalho de governança à segurança da informação e à privacidade, aproveitando processos existentes e referências como ISO/IEC 27001 e ISO/IEC 27701. O escopo pode incluir avaliação de fornecedores, regras para dados inseridos em ferramentas, análise de riscos técnicos e acompanhamento de mudanças nos sistemas. "Quando uma área contrata uma IA, a decisão envolve negócio, tecnologia, jurídico, segurança e privacidade. Nosso trabalho é organizar essas responsabilidades e transformar os riscos identificados em controles que possam ser demonstrados", enfatiza o CEO da VGrid.
A capacitação integra esse trabalho. Rafael Lotfi também é professor convidado de pós-graduação na Uniasselvi e na UniCesumar, na disciplina Regulação Global de IA (EU AI Act e Brasil), e atua na formação e mentoria de consultores credenciados pela VGrid. Nos programas corporativos, a consultoria trabalha com conteúdos adaptados às lideranças e às equipes que utilizam IA, incluindo proteção de dados, limites de uso, verificação de resultados e comunicação de incidentes. A proposta é conectar as regras do sistema de gestão às tarefas diárias, com responsáveis, registros e acompanhamento, para que as políticas sejam compreendidas por quem precisa executá-las.
A preparação para certificação envolve verificar se o sistema de gestão foi implementado e se existem evidências de seu funcionamento. A VGrid oferece análise de lacunas, avaliação de prontidão, auditoria interna e apoio ao tratamento de não conformidades, com independência entre implementação e auditoria. A certificação é voluntária e cabe a organismos independentes; a ISO não certifica organizações. O certificado se refere ao sistema de gestão em um escopo definido e não elimina a necessidade de avaliar obrigações legais, riscos dos sistemas ou qualidade de seus resultados. Escopo, prazo e esforço de implementação dependem do contexto de cada organização.
Com atendimento a empresas de diferentes setores, a VGrid estrutura projetos de implementação e acompanhamento contínuo da governança de IA, conforme o estágio de maturidade e os objetivos do cliente. O trabalho pode começar por um diagnóstico e avançar para políticas, avaliação de riscos e impactos, controles, capacitação e preparação para auditorias. "A empresa precisa conseguir explicar por que autorizou aquele uso de IA, quais limites estabeleceu e quais evidências sustentam a decisão. É essa capacidade de gestão que buscamos construir com os clientes", conclui Rafael Lotfi Marrocos Leite.
Informações sobre a consultoria em ISO/IEC 42001 da VGrid estão disponíveis em https://vgrid.com.br/.
 Tecnologia Monotrilho: gestão de risco preveniria queda de guindaste
 Tecnologia Atendimento por IA divide consumidores no Brasil
 Tecnologia Empresas investem em inovação, mas enfrentam barreiras
 Tecnologia Bosch e Sem Parar firmam parceria para digitalizar frotas
 Tecnologia Phishing com IA dificulta detecção de golpes em empresas
 Tecnologia Validade de provas digitais desafia Justiça na era da IA


Mín. 13° Máx. 22°
Mín. 15° Máx. 27°
Tempo nubladoMín. 16° Máx. 19°
Chuva


