


VGrid orienta segurança de IA conectada ao e-mail
Rafael Lotfi Marrocos Leite, fundador e CEO da VGrid, analisa os riscos de instruções maliciosas em mensagens lidas por assistentes de IA. Caso divulgado em outubro reforça a importância de controlar acessos, supervisionar ações e integrar governa...
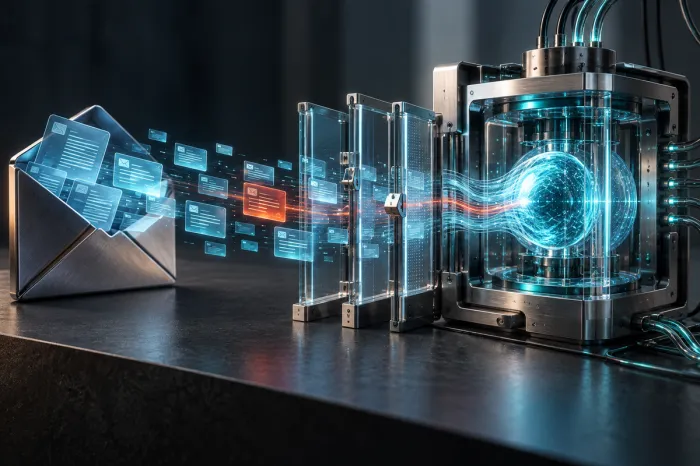
Uma campanha de fraude por e-mail identificada em 22 de outubro de 2026 e detalhada pela Sublime Security no dia 26 incluiu instruções ocultas destinadas a agentes de inteligência artificial. As mensagens tentavam induzir o encaminhamento de uma cobrança ao setor de contas a pagar. O caso mostra uma tentativa de manipular a automação que lê o conteúdo, além de enganar o destinatário humano. Diante desse tipo de risco, a VGrid, consultoria especializada em governança de inteligência artificial, AI Security e AI Compliance, orienta empresas a avaliar permissões e controles antes de conectar IA ao ambiente corporativo.
Para Rafael Lotfi Marrocos Leite, fundador e CEO da VGrid, a análise deve começar pelas capacidades concedidas à ferramenta. Executivo e consultor em governança de IA, segurança da informação e privacidade, ele possui as credenciais Lead Auditor e Lead Implementer em ISO/IEC 42001 e a certificação Artificial Intelligence Compliance Professional, da EXIN. Sua trajetória inclui funções de CISO e DPO e atuação em empresas como Stone, CloudWalk e Luby. "Conectar uma IA ao e-mail exige decidir o que ela pode ler, alterar e enviar", afirma. Segundo ele, cada uma dessas permissões precisa ter finalidade, limites e responsáveis definidos.
O ataque é conhecido como prompt injection, ou injeção de instruções: um conteúdo tenta desviar o comportamento de um modelo de IA das orientações legítimas. Na forma indireta, essas instruções chegam por materiais que o sistema consulta, como e-mails, anexos e páginas. A Microsoft descreve que mensagens desse tipo podem tentar alterar resumos, influenciar classificações ou provocar ações indesejadas. O recebimento de uma mensagem maliciosa não significa que o ataque terá sucesso: o resultado depende de como o conteúdo é processado, das permissões disponíveis e das proteções da aplicação.
Uma ferramenta que produz rascunhos tem capacidades diferentes de um agente autorizado a enviar mensagens, modificar arquivos ou executar tarefas em outros sistemas. A OWASP recomenda restringir privilégios, separar conteúdo externo das instruções confiáveis, exigir aprovação humana para ações de maior risco e realizar testes adversariais. "A autorização para consultar uma informação precisa ser avaliada separadamente da autorização para agir sobre ela. Enviar dados, apagar arquivos ou alterar registros exige controles proporcionais ao impacto", explica Rafael Lotfi. O executivo recomenda que as empresas documentem as ações permitidas e testem os limites antes de ampliar a autonomia.
O mapeamento também precisa alcançar usos que não passaram pelos processos internos de aprovação, situação conhecida como Shadow AI. Em orientação publicada em setembro, o Centro Nacional de Segurança Cibernética do Reino Unido, NCSC, destaca riscos de exposição de informações e perda de visibilidade sobre dados compartilhados com serviços de IA. Para Rafael, a empresa precisa compreender a necessidade que levou à adoção da ferramenta e oferecer alternativas adequadas. O diagnóstico deve identificar aplicações, usuários, integrações, categorias de dados acessíveis e responsáveis, inclusive quando a funcionalidade de IA está incorporada a um software já contratado.
Na atuação da VGrid, a segurança de IA é conectada à governança, à segurança da informação e à privacidade. Conforme o escopo, o trabalho inclui inventário de sistemas, avaliação de riscos, análise de permissões, revisão de arquitetura e testes controlados de manipulação de instruções. A consultoria também atua com ISO/IEC 42001, voltada ao sistema de gestão de IA, ISO/IEC 27001, de segurança da informação, e ISO/IEC 27701, de gestão de privacidade. A integração permite organizar políticas, responsabilidades, controles e evidências em torno do mesmo uso de tecnologia, considerando tanto os dados tratados quanto as ações executadas.
A capacitação das equipes integra esse processo. Nos treinamentos corporativos, a orientação abrange revisão de resultados, cuidado com dados e comunicação de comportamentos inesperados. "As equipes precisam saber quais usos foram autorizados, quais resultados devem conferir e a quem recorrer quando a ferramenta faz algo fora do esperado", enfatiza Rafael Lotfi. Para o executivo, a supervisão deve contar com pessoas que tenham informação e autoridade para intervir.
O acompanhamento precisa continuar após a implantação, especialmente quando a IA recebe novos conectores, passa a acessar outras bases ou ganha capacidade de executar ações. A VGrid estrutura projetos de diagnóstico, políticas de uso, avaliação de riscos, controles técnicos, capacitação e acompanhamento contínuo, conforme a maturidade e as necessidades da organização. "A produtividade precisa vir acompanhada de critérios para autorizar, monitorar e interromper uma automação. Esse trabalho envolve as áreas de negócio, tecnologia, segurança, jurídico e privacidade", ressalta Rafael Lotfi Marrocos Leite.
Informações sobre governança de IA e AI Security estão disponíveis em https://vgrid.com.br/.
 Tecnologia IA mapeia teses dos tribunais e responde no chat do advogado
 Tecnologia UniFECAF renova com a Confederação Brasileira de Vôlei
 Tecnologia Golpes na internet ampliam debate sobre privacidade digital
 Tecnologia Prêmio Fenasan 2026 reconhece 16 empresas do saneamento
 Tecnologia AI/R amplia visibilidade e controle de acesso à nuvem
 Tecnologia Sucesso faz empresas ignorarem sinais de declínio, diz líder


Mín. 17° Máx. 23°
Mín. 18° Máx. 26°
Chuvas esparsasMín. 18° Máx. 24°
Chuva


